Wie sicher ist eine Produktionsanlage wirklich? Das lässt sich am besten herausfinden, wenn jemand versucht, ihre Sicherheitsmechanismen gezielt zu umgehen. Genau das hat 8COM in der Modellfabrik der SmartFactory-KL getan. Ein Penetrationstest brachte nicht nur konkrete Schwachstellen ans Licht, sondern lieferte beiden Partnern wertvolle Erkenntnisse: Die SmartFactory-KL weiß nun genauer, wo sie ihre OT-Security verbessern muss – und 8COM konnte seine Methoden unter realistischen Industriebedingungen erproben.
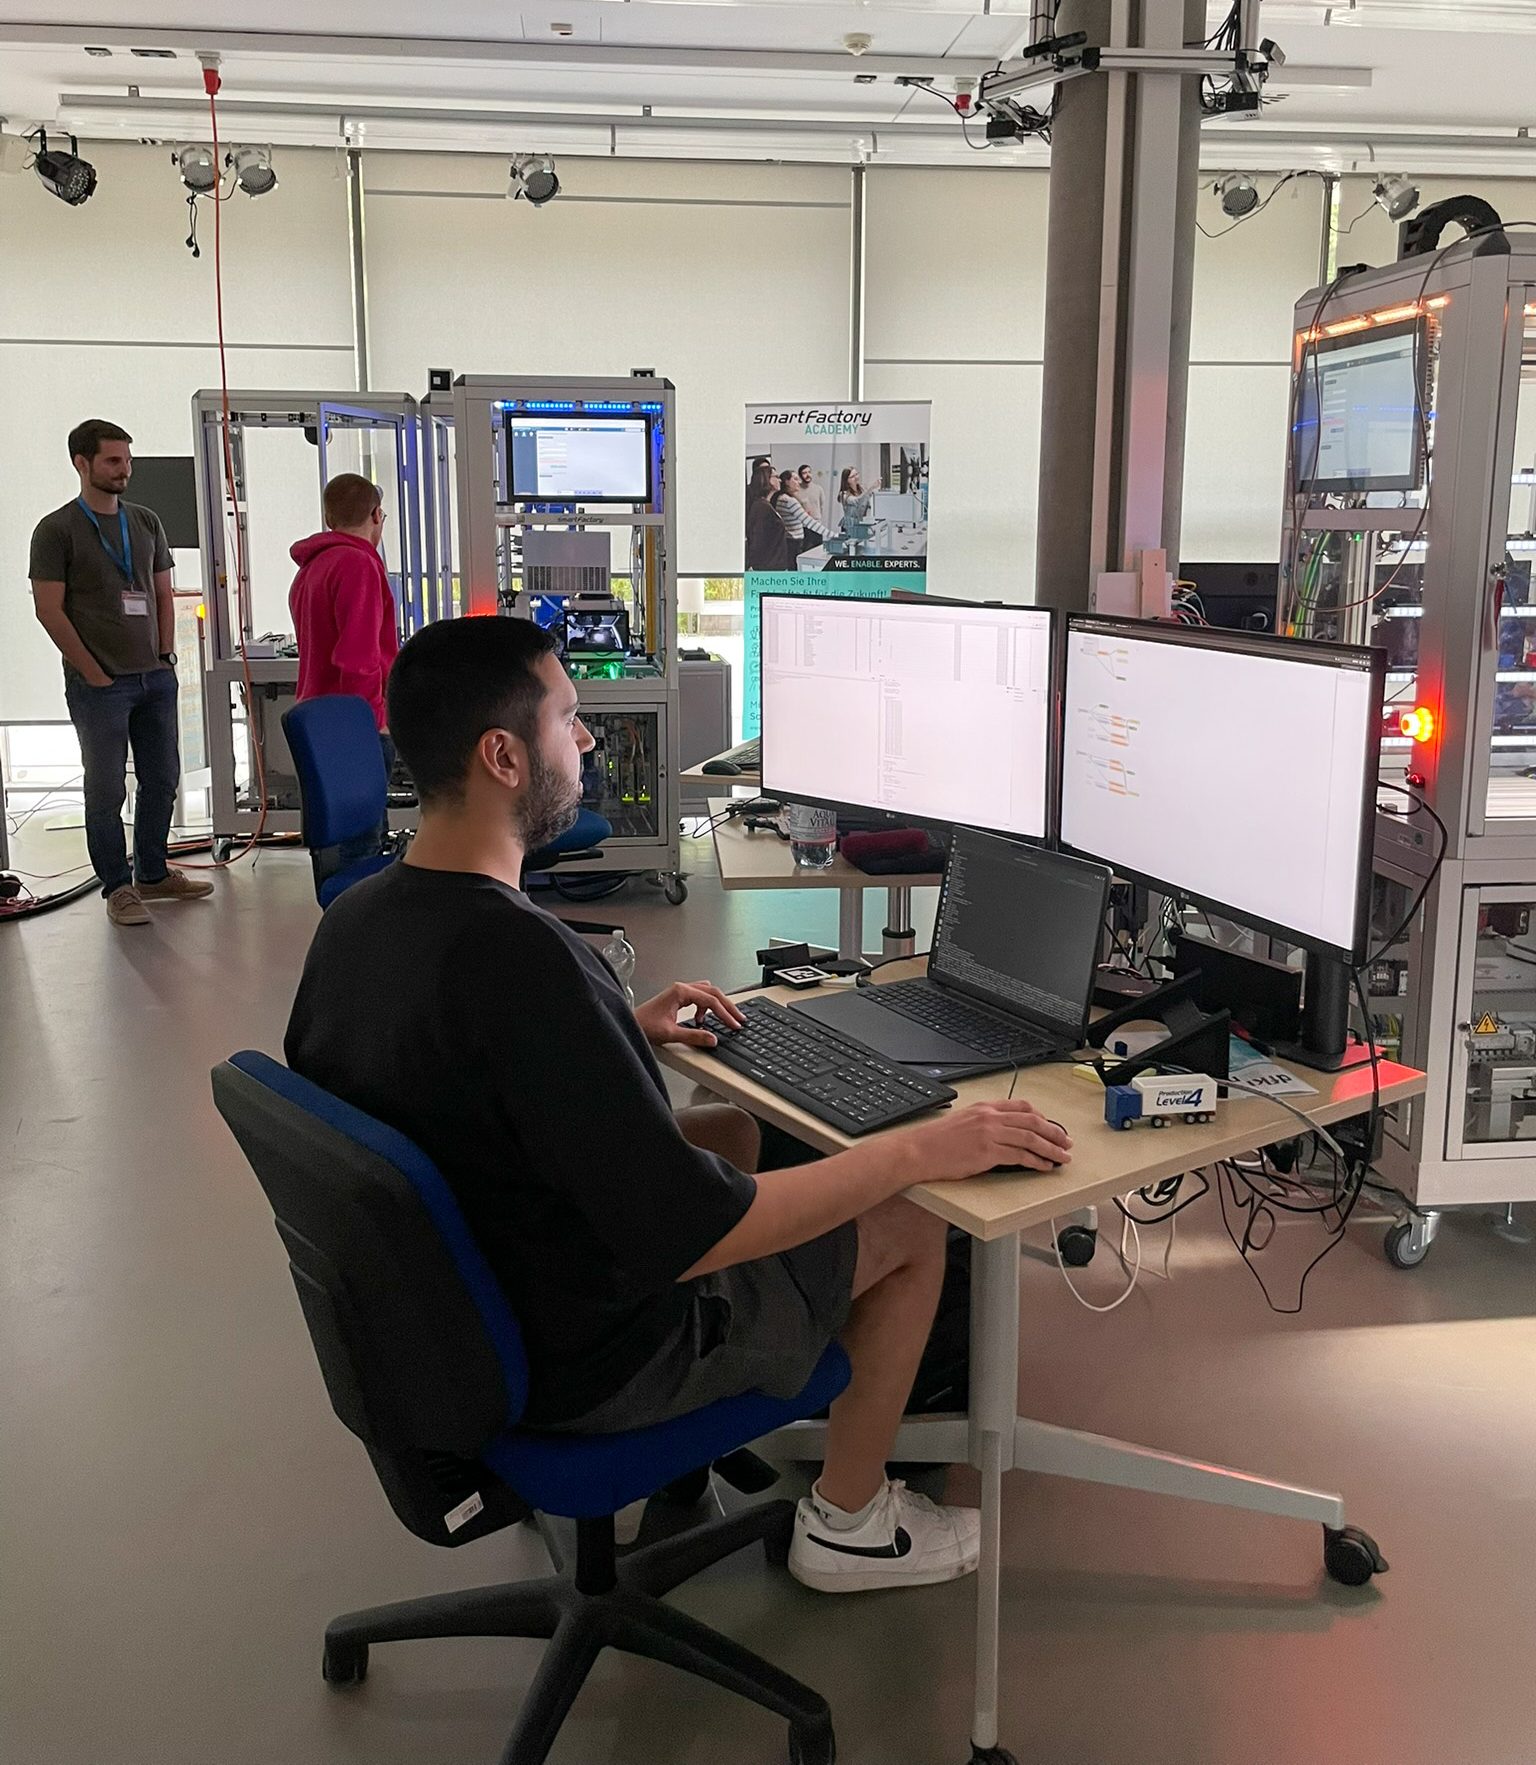
„Einmal bitte die Modellfabrik hacken!“. Normalerweise versucht man tunlichst zu verhindern, dass jemand Maschinen manipuliert, auf Systeme zugreift oder Daten abgreift. In diesem Fall war genau das der Auftrag. 8COM führte in der Modellfabrik der SmartFactory-KL einen umfassenden OT-Penetrationstest durch. Das Prinzip dahinter ist einfach: Sicherheitsexperten nehmen bewusst die Perspektive eines Angreifers ein. Sie suchen nach Schwachstellen, versuchen Schutzmechanismen zu umgehen und prüfen, wie weit sie in ein System eindringen könnten. Für Unternehmen ist das ein wichtiger Realitätscheck. Denn eine Sicherheitslücke, die beim kontrollierten Test gefunden wird, lässt sich schließen, bevor sie jemand mit anderen Absichten entdeckt.
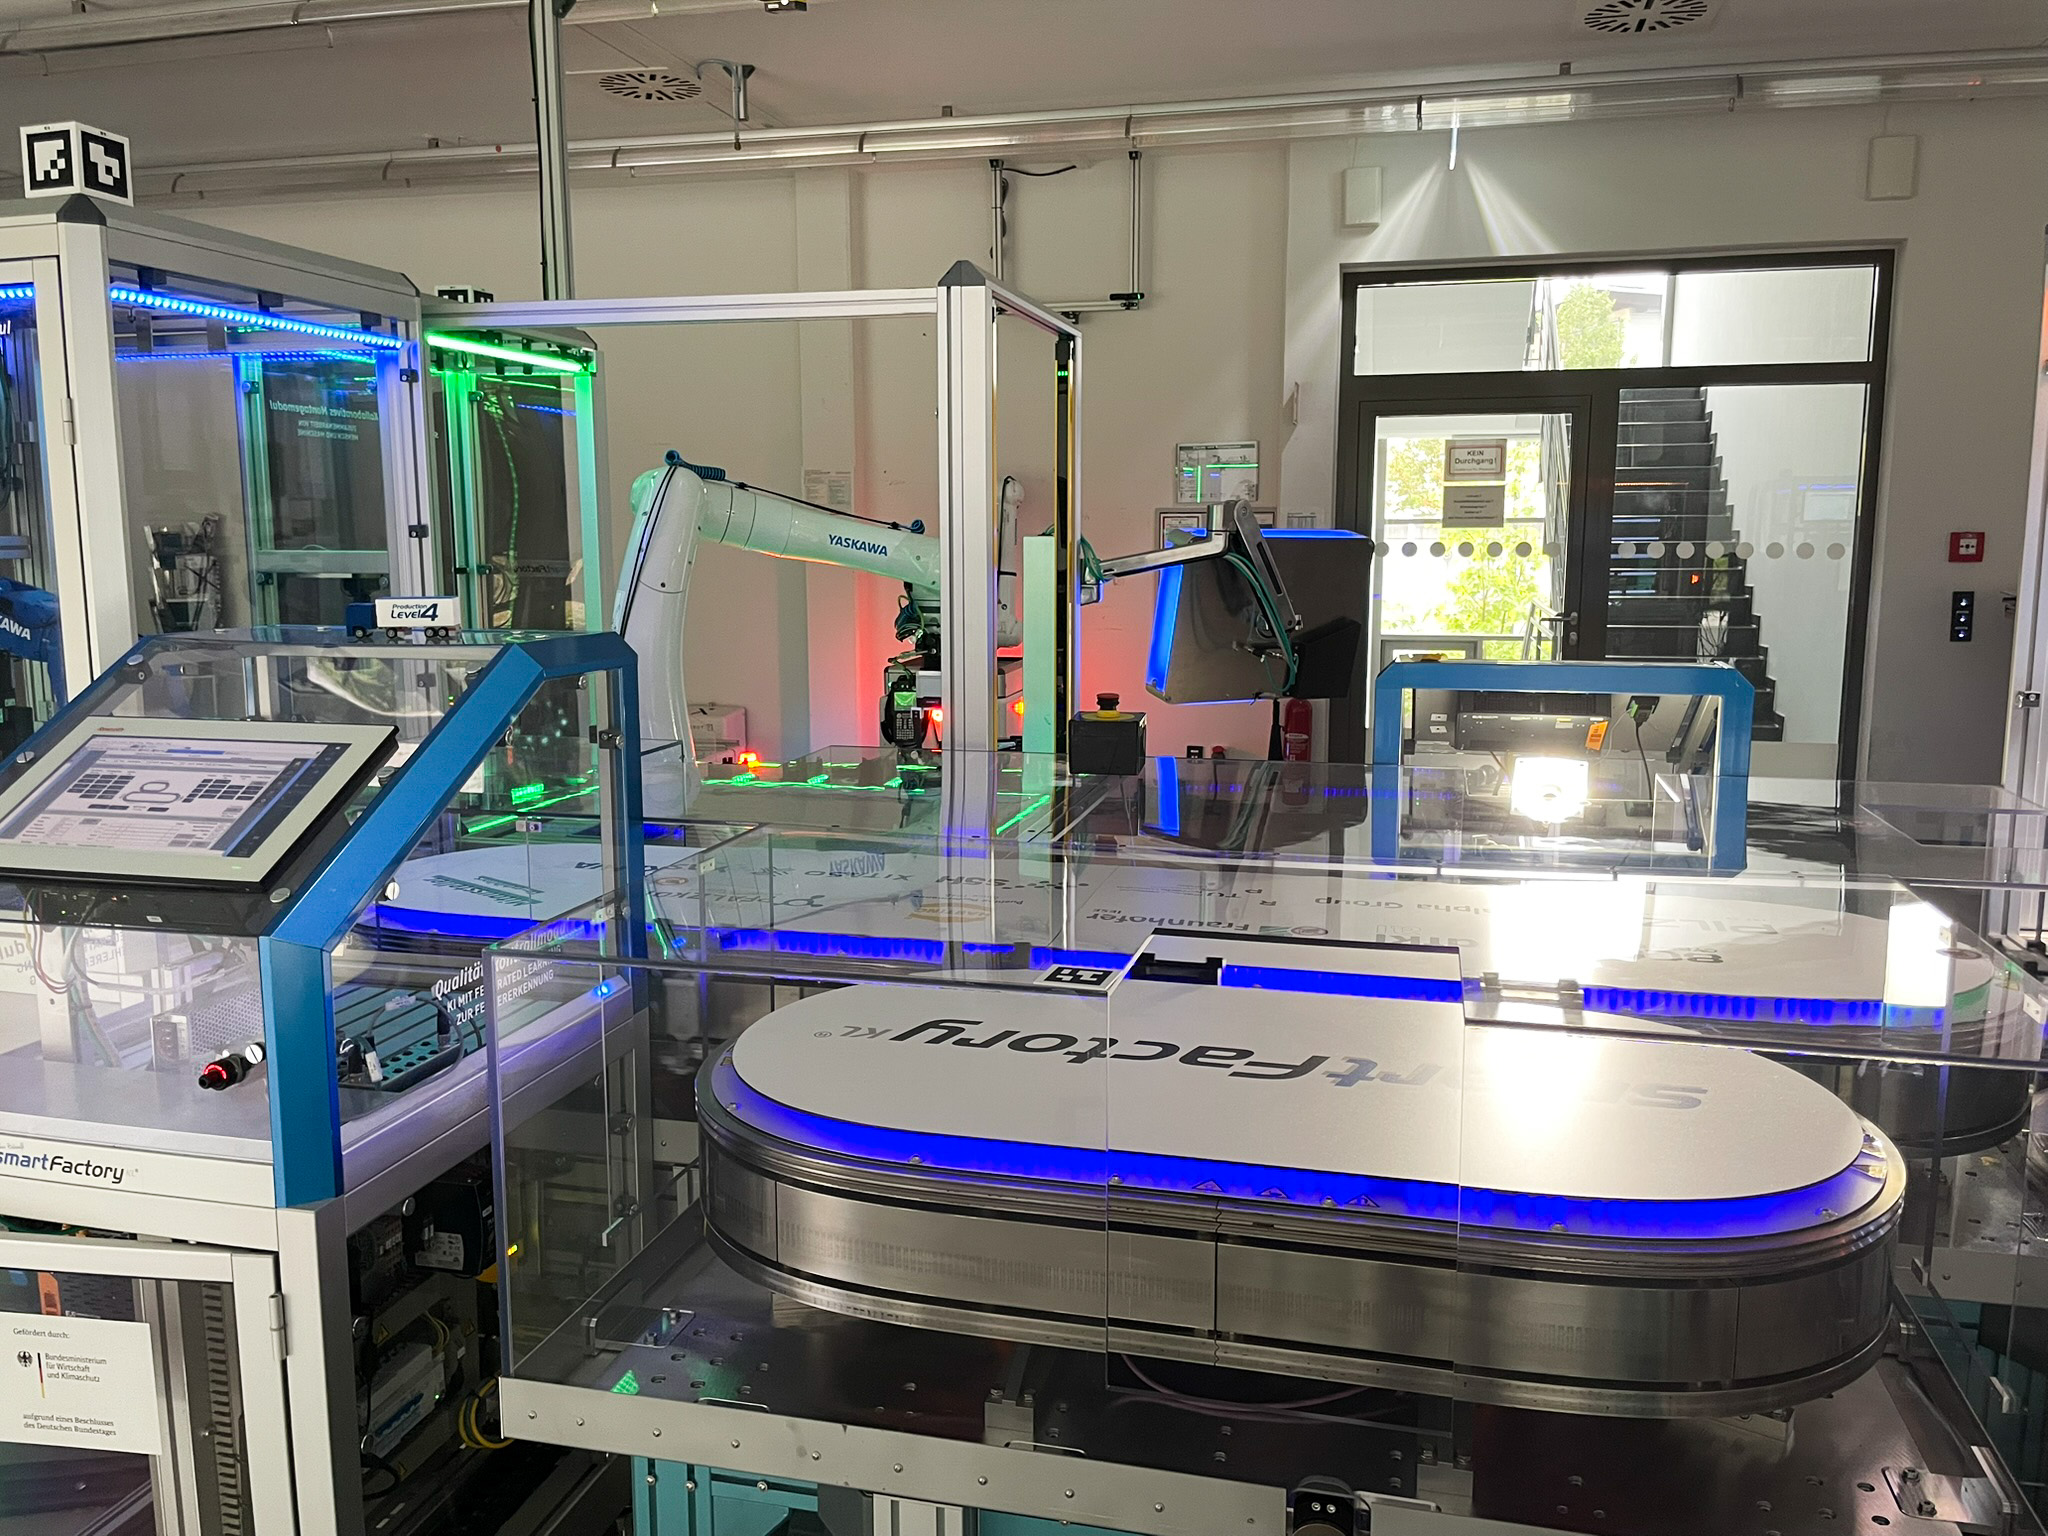
Die Modellfabrik der SmartFactory-KL bietet dafür ein besonders praxisnahes Testumfeld. Hier treffen Maschinen, Steuerungen und Kommunikationsprotokolle unterschiedlicher Hersteller und Technologiegenerationen aufeinander – ähnlich wie in realen, über Jahre gewachsenen Produktionsumgebungen. Viele etablierte OT-Komponenten und industrielle Kommunikationsprotokolle wurden ursprünglich für weitgehend isolierte Produktionsnetze entwickelt, in denen heutige Anforderungen an Security by Design noch keine vergleichbare Rolle spielten. Durch die zunehmende Vernetzung von OT- und IT-Systemen entstehen daraus neue Sicherheitsanforderungen und potenzielle Angriffsflächen. Die Modellfabrik ermöglicht es, solche Risiken systematisch zu untersuchen und geeignete Schutzmaßnahmen unter realitätsnahen Bedingungen zu erproben.
Was passiert, wenn wirklich jemand angreift?
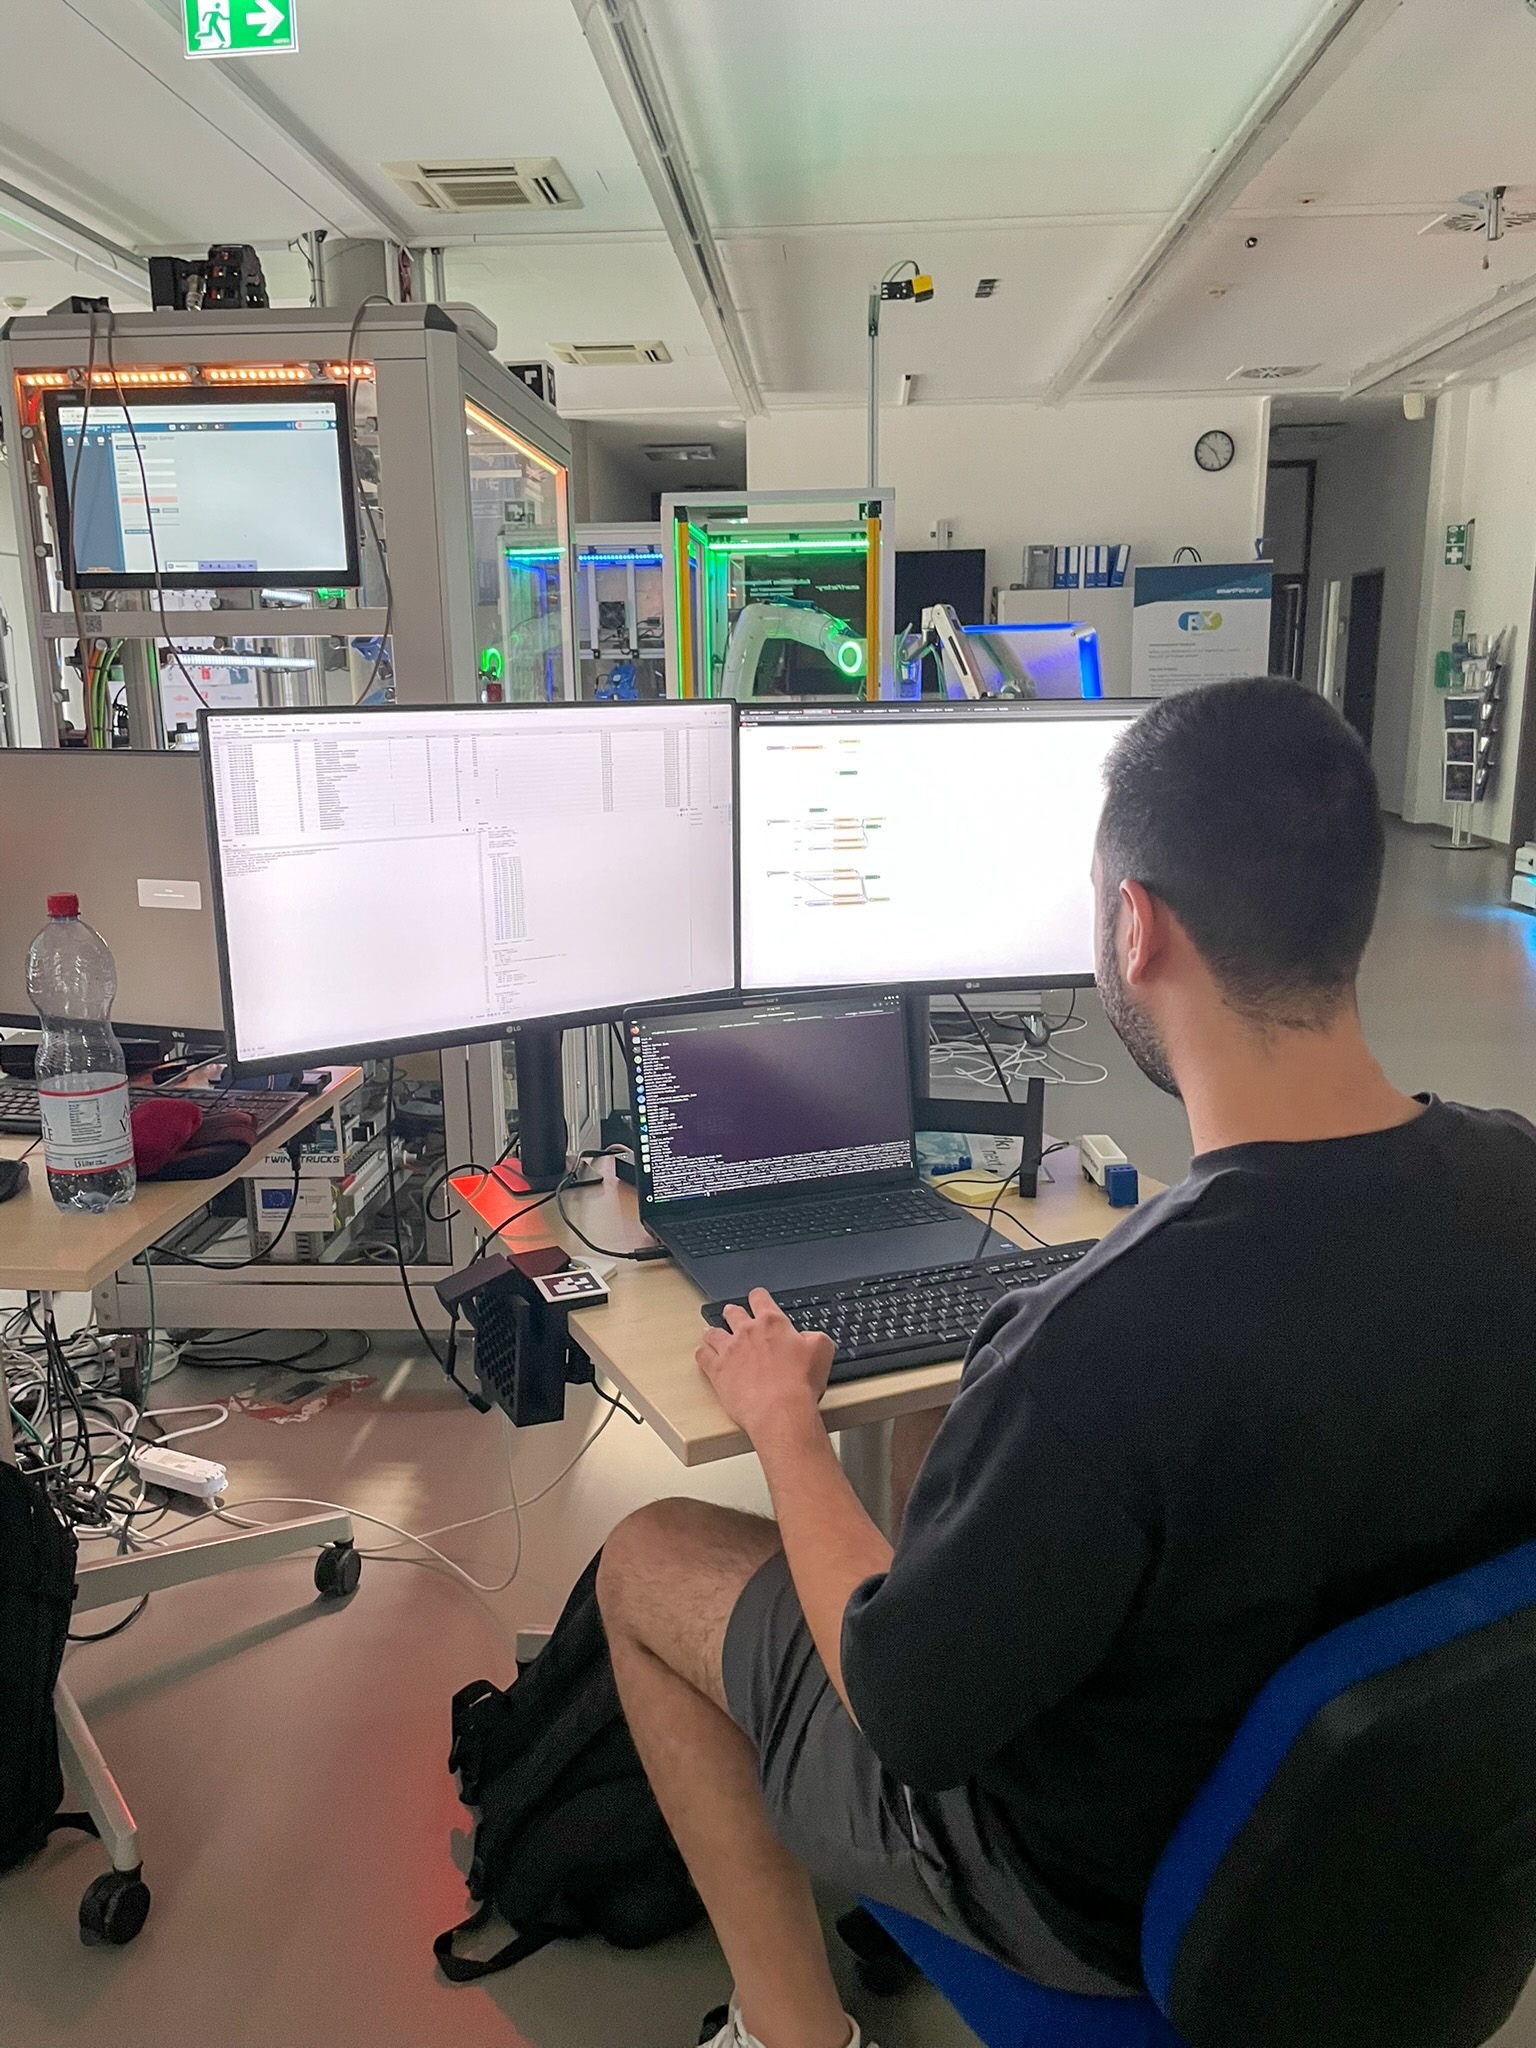
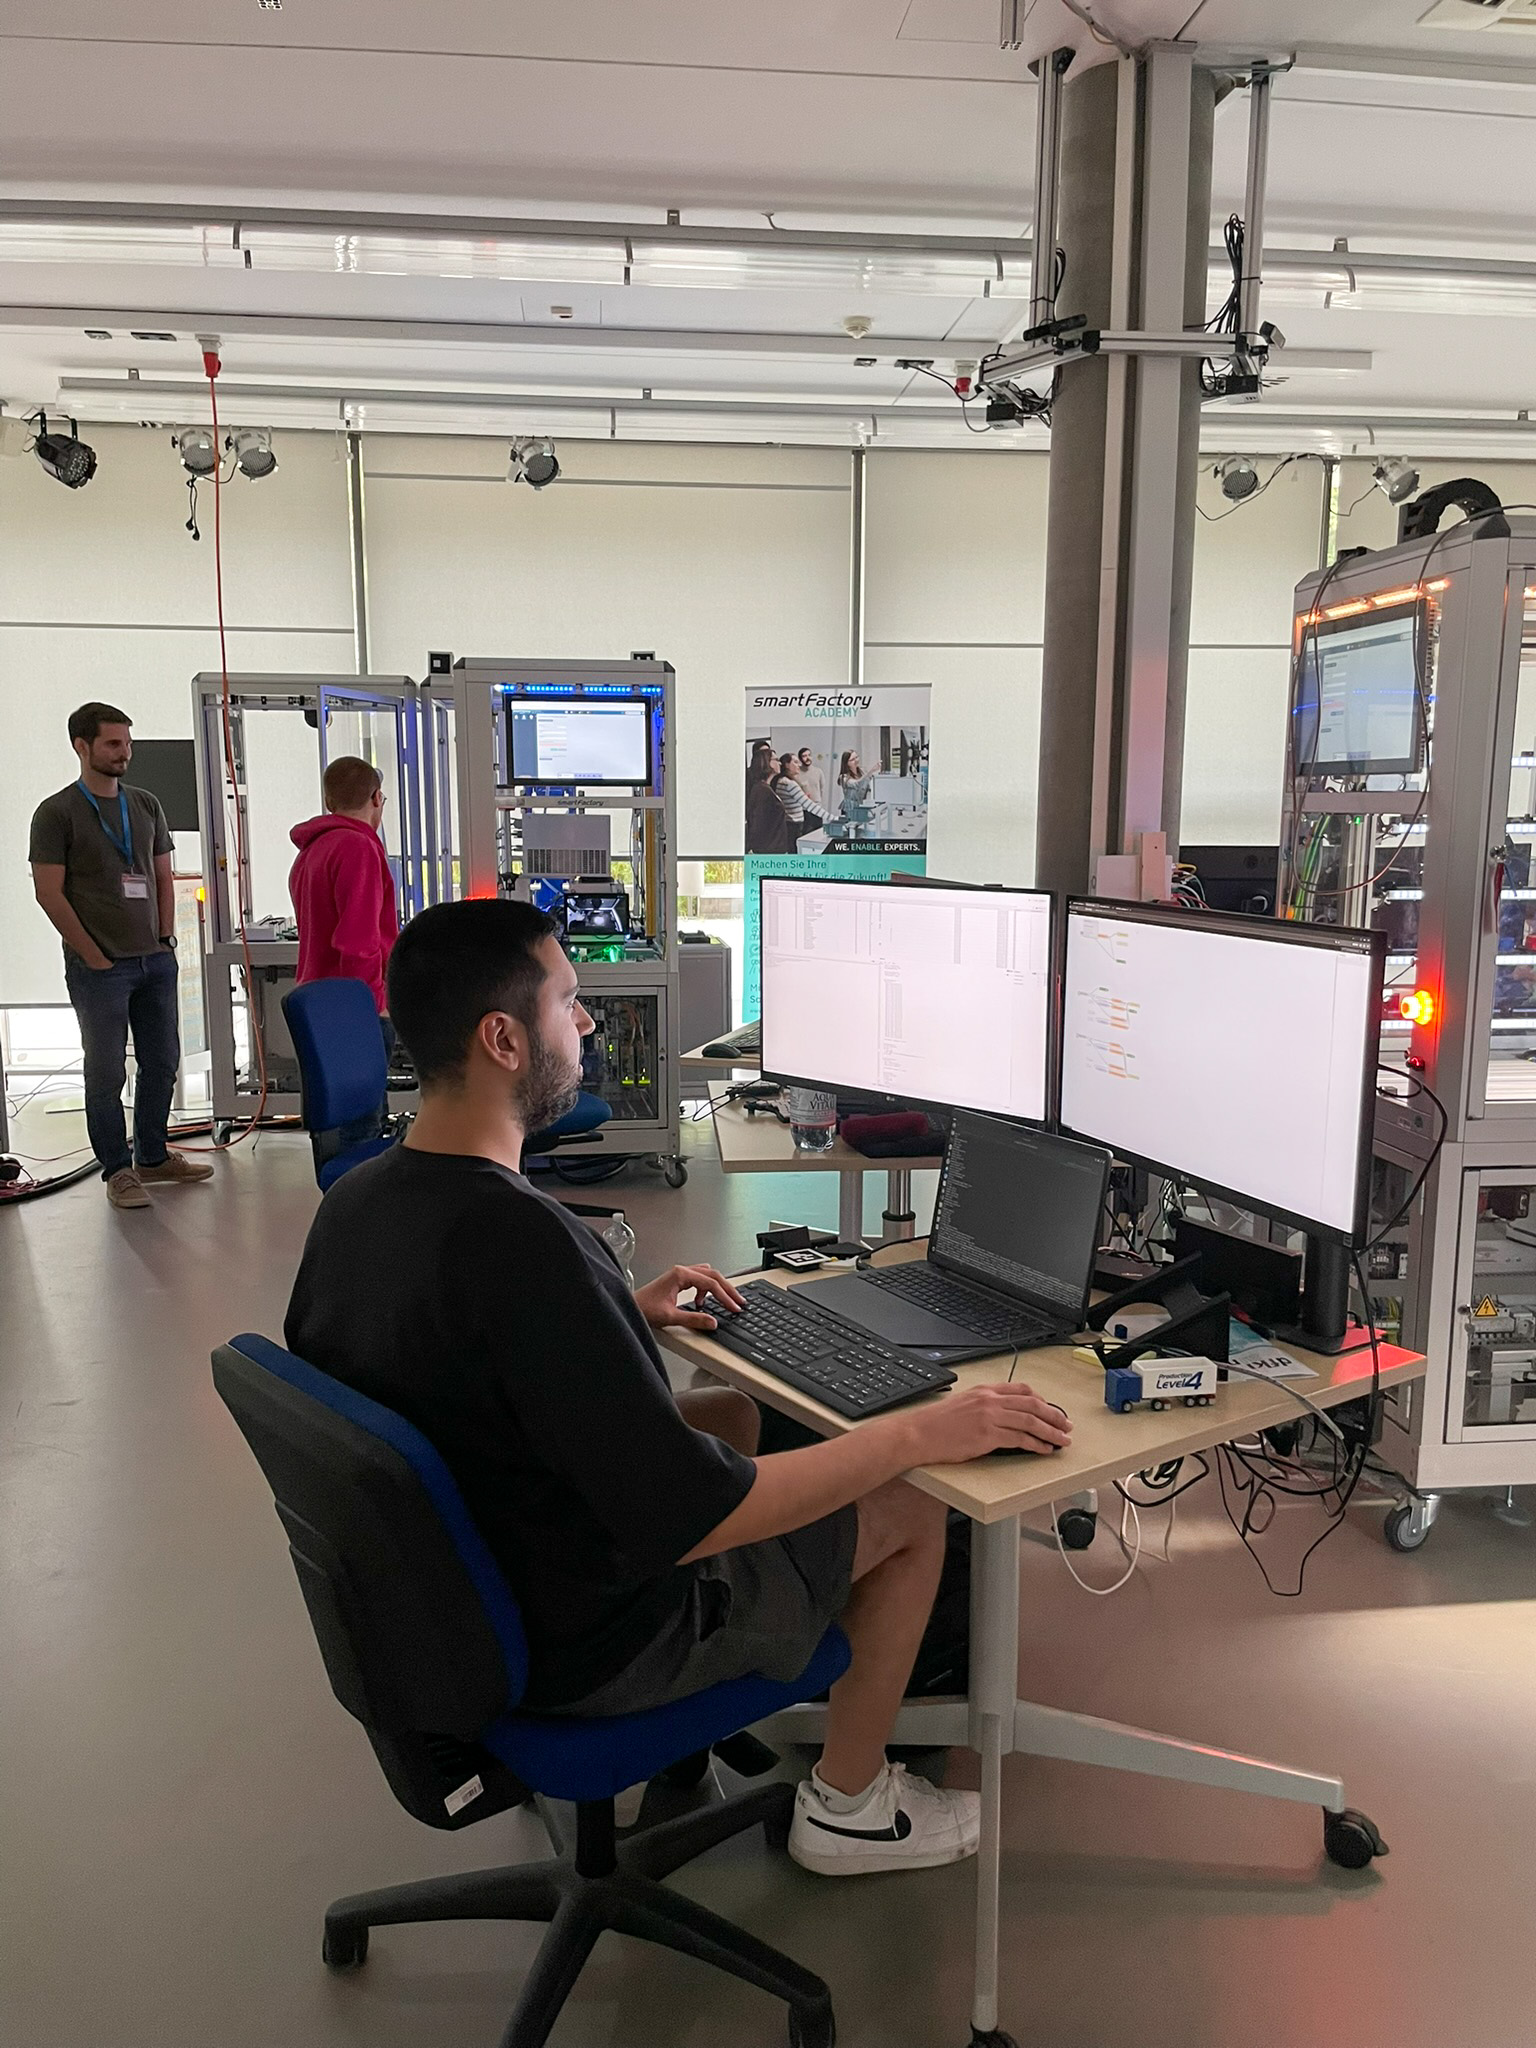
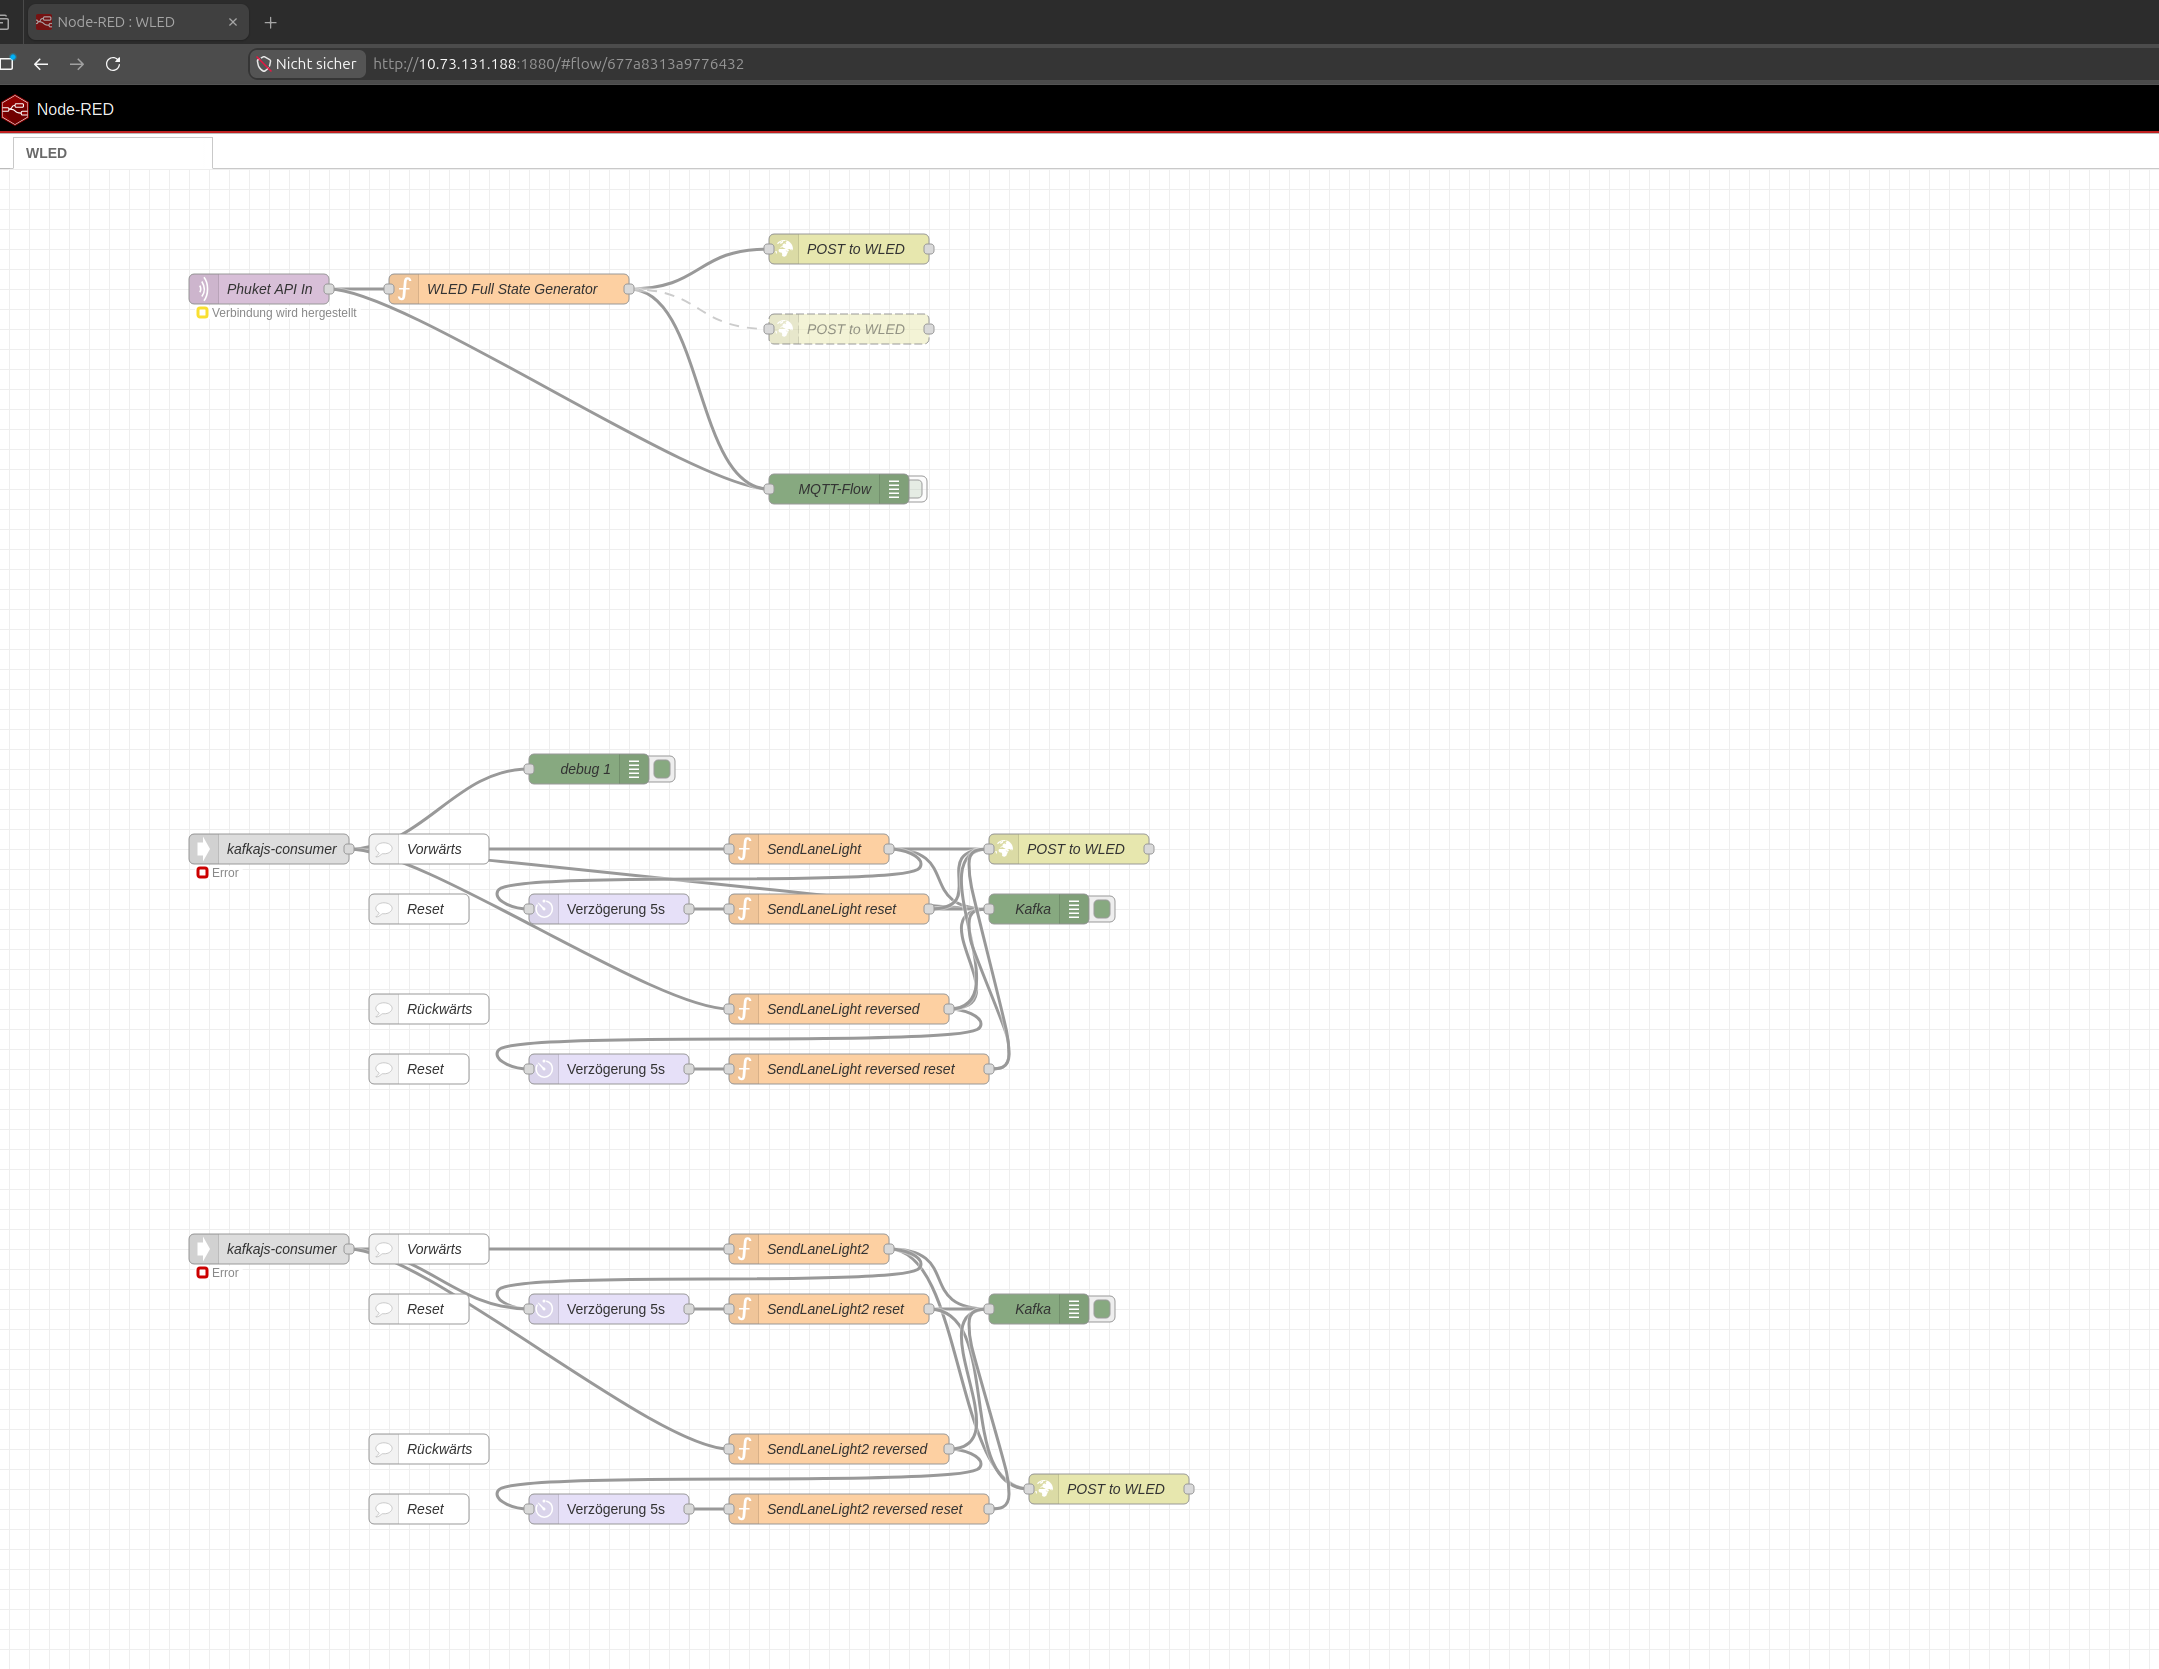
Das Team um Tobias Kopf, Leiter der Pentest-Abteilung bei 8COM, untersuchte gezielt die IT-/OT-Infrastruktur sowie ausgewählte Komponenten der Modellfabrik. Dabei identifizierten die Sicherheitsexperten unterschiedliche Schwachstellen und potenzielle Angriffswege. Diese betrafen sowohl die Sicherheitsmechanismen einzelner industrieller Komponenten und ihrer Kommunikationsschnittstellen als auch deren Konfiguration und Einbindung in die übergeordnete Netzwerkarchitektur. Zu den festgestellten Risiken zählten unter anderem unzureichend geschützte Zugänge, veraltete Softwarestände und teilweise unverschlüsselte Kommunikation. Die Hacker haben außerdem eine Schwachstelle gefunden, die die Übernahme von fremden Controllern über einen Wartungszugang eines Herstellers ermöglichte. Einzelne Tests zeigten zudem, unter welchen Voraussetzungen sich Funktionen von Produktionskomponenten über das Netzwerk beeinflussen lassen.
„Die Zusammenarbeit mit der SmartFactory ist für unser Pentesting-Team der 8COM ein echter Mehrwert. In einer realistischen Produktionsumgebung können wir OT-Sicherheitstests durchführen und unser Team gezielt weiterbilden, ohne das Risiko kostspieliger Produktionsstillstände, wie es bei Tests im laufenden Betrieb besteht. Besonders wertvoll ist der Zugriff auf eine große Bandbreite an Komponenten unterschiedlicher Hersteller. So bilden wir die heterogenen Landschaften ab, die wir auch bei unseren Kunden vorfinden. Wir können effizient neue Angriffstechniken erproben und bislang unbekannte Schwachstellen aufdecken. Diese Erkenntnisse fließen direkt in unsere OT-Pentests bei Kunden ein und bringen direkte Sicherheitsgewinne.“
 Tobias Kopf, 8COM GmbH
Im Rahmen der kontrollierten Tests konnten auch die Auswirkungen gezielter Angriffe auf laufende Systeme untersucht werden. Dabei kam es beispielsweise zu einer zeitweisen Störung eines Servers und zu Beeinträchtigungen bei der Verarbeitung von Produktionsaufträgen. Die bereits eingesetzte Anomalieerkennung machte Auffälligkeiten frühzeitig sichtbar. Gerade diese Erkenntnisse sind für die Forschenden besonders wertvoll: Sie zeigen, wie sich Cyberangriffe auf das Zusammenspiel industrieller Komponenten und Produktionsprozesse auswirken können und welche Maßnahmen zur Verbesserung der Erkennung und Resilienz beitragen.
In einer Modellfabrik gehen Dinge, die in einer echten Fabrik nicht gehen
Für 8COM bietet die SmartFactory-KL dabei Möglichkeiten, die bei klassischen Kundenprojekten nur eingeschränkt bestehen. In einem produzierenden Unternehmen können die Security-Experten von 8COM in einem Penetrationstest nicht beliebig weit gehen. Sie dürfen nicht einfach Maschinen zum Stillstand bringen, Produktionsprozesse stören oder kritische Steuerungen experimentell angreifen. Die Folgen eines Ausfalls wären im schlimmsten Fall unmittelbar wirtschaftlich relevant. In der SmartFactory-Modellfabrik gelten stattdessen andere Voraussetzungen.
Hier können die Security-Experten auch ausprobieren, was passiert, wenn ein Angriff tatsächlich Auswirkungen auf Produktionsmodule hat. Sie können Werkzeuge, Angriffsmethoden und eigene Prozesse unter realitätsnahen Bedingungen testen – ohne dabei eine laufende Kundenproduktion zu gefährden.
Für 8COM wird die SmartFactory-KL damit zu einer Art Trainings- und Entwicklungsumgebung für OT-Security. Die gewonnenen Erkenntnisse helfen dem Unternehmen, die eigenen Pentesting-Methoden weiterzuentwickeln und ein noch besseres Verständnis dafür aufzubauen, wie sich Schwachstellen in heterogenen Produktionslandschaften praktisch auswirken. Gleichzeitig können neue Ansätze an Maschinen und Steuerungen erprobt werden, auf die Security-Spezialisten in dieser Tiefe normalerweise kaum Zugriff erhalten.
„Unsere Modellfabrik bietet uns die Möglichkeit, Cybersecurity nicht nur theoretisch zu betrachten, sondern unter realistischen Bedingungen praktisch zu untersuchen. Gerade das Zusammenspiel unterschiedlicher Maschinen, Softwarekomponenten und Kommunikationsprotokolle ist dabei spannend. Wir können Schwachstellen und ihre Auswirkungen gezielt analysieren und anschließend erproben, wie sich bestehende Produktionsumgebungen wirksam absichern lassen.“
 Philipp Richard, SmartFactory-KL
Vom gefundenen Problem zur konkreten Verbesserung
Für die SmartFactory-KL endet ein Penetrationstest nicht mit der übergebenen Liste von Schwachstellen. 8COM hat die gefundenen Sicherheitsprobleme nicht nur dokumentiert, sondern auch direkt konkrete Handlungsempfehlungen daraus abgeleitet. Besonders wichtig ist im Falle der SmartFactory-KL die stärkere Segmentierung des Netzwerks. Maschinen, OT-Komponenten und administrative Schnittstellen sollen klarer voneinander und vom normalen Clientnetz getrennt werden. Hinzu kommen Maßnahmen wie ein konsequenteres Patch- und Passwortmanagement, verschlüsselte Kommunikation, abgesicherte Bediengeräte und eine kontinuierliche Überwachung der Systeme. Damit liefert der Test eine konkrete Grundlage für die Weiterentwicklung der Modellfabrik.
Und genau hier entsteht ein weiterer Mehrwert: Die SmartFactory-KL kann die gefundenen Schwachstellen nicht nur schließen. Sie kann anschließend auch zeigen, wie Security in gewachsenen Produktionsumgebungen nachträglich verbessert werden kann. Denn die Situation in der Modellfabrik ist keineswegs ungewöhnlich: Viele Unternehmen verfügen über Maschinen und Anlagen, die seit Jahren zuverlässig produzieren, deren ursprüngliche Sicherheitskonzepte aber nicht für heutige vernetzte Produktionswelten ausgelegt wurden. Ein kompletter Austausch dieser Systeme ist häufig weder wirtschaftlich noch notwendig. Die entscheidende Frage lautet deshalb: Wie lassen sich bestehende Anlagen sicher weiterbetreiben und Schritt für Schritt modernisieren? Die Erkenntnisse aus dem Penetrationstest liefern dafür konkrete Ansatzpunkte.
Anforderungen verändern sich stetig
Der Penetrationstest macht aber noch etwas deutlich: OT-Security lässt sich nicht einmal einbauen und anschließend abhaken. Produktionssysteme verändern sich. Maschinen werden miteinander vernetzt, neue Software kommt hinzu, Schnittstellen werden geöffnet und Systeme miteinander verbunden, die ursprünglich nie füreinander vorgesehen waren. Mit jeder dieser Veränderungen können neue Angriffsflächen entstehen. Umso wichtiger ist es, Sicherheit regelmäßig praktisch zu überprüfen.
Autorin: Larissa Theis
8COM GmbH
Was mit der Freude am Hacken begann, wurde 2004 zu einer Unternehmensidee: Sicherheit nicht nur testen, sondern aktiv gestalten – die Geburtsstunde von 8COM. Aus diesem Antrieb heraus entwickeln Götz und Sandra Schartner das Portfolio von ersten Penetrationstests über Security Awareness schließlich hin zu umfassenden Managed Security Services. Heute schlägt das Herz von 8COM im Security Operations Center (SOC), wo die spezialisierten Analysten Angriffe nicht nur abwehren, sondern auch voraussehen und verhindern. Das Ziel ist dabei gleich geblieben: Verantwortung übernehmen und eine digitale Zukunft zu gestalten, in der Sicherheit Vertrauen bedeutet – für Unternehmen und die Gesellschaft. 8COM ist seit Anfang 2026 Mitglied in der SmartFactory-KL und fährt regelmäßig mit auf Messen und beteiligt sich aktiv in der Modellfabrik und am Innovationstag.
