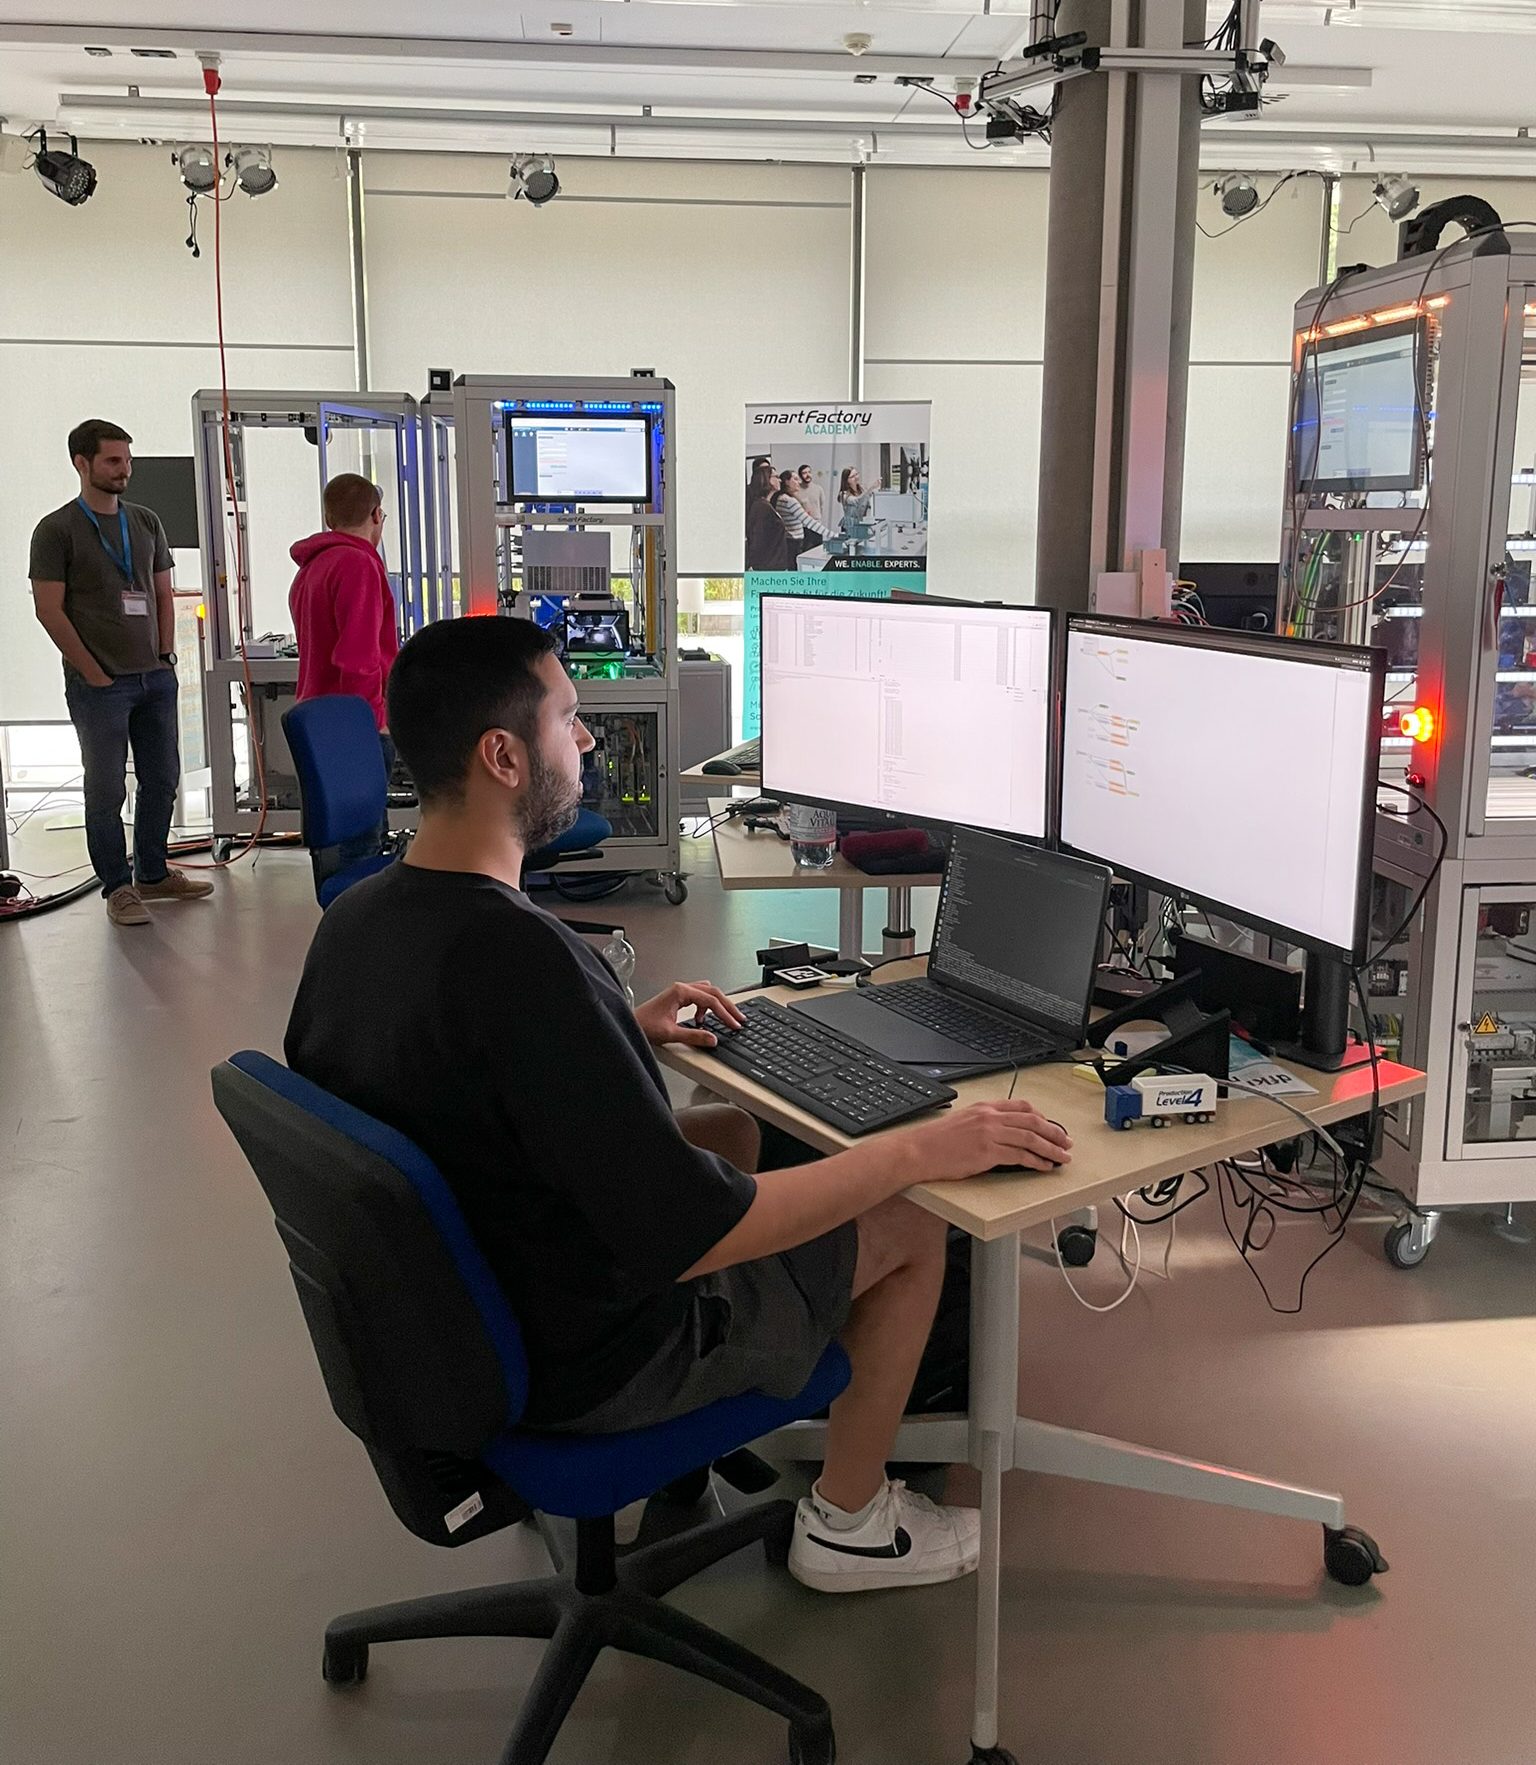
Wie sicher ist eine Produktionsanlage wirklich? Gemeinsam mit 8COM hat die SmartFactory-KL genau das getestet. Bei einem OT-Penetrationstest nahmen die Security-Experten die Modellfabrik aus Sicht eines Angreifers unter die Lupe – mit wertvollen Erkenntnissen für beide Seiten.
8COM untersuchte die IT-/OT-Infrastruktur der SmartFactory-KL Modellfabrik und suchte gezielt nach Schwachstellen. Dabei wurden unter anderem unzureichend geschützte Zugänge, veraltete Softwarestände und teilweise unverschlüsselte Kommunikation identifiziert. Einzelne Tests zeigten zudem, unter welchen Bedingungen sich Produktionskomponenten über das Netzwerk beeinflussen lassen.
Für 8COM bietet die Modellfabrik einen entscheidenden Vorteil: Sicherheitsmaßnahmen und Angriffsmethoden können an realen Produktionskomponenten getestet werden, ohne eine laufende Kundenproduktion zu gefährden. So lassen sich Methoden weiterentwickeln und Erkenntnisse direkt auf zukünftige Kundenprojekte übertragen.
„Die Zusammenarbeit mit der SmartFactory ist für unser Pentesting-Team ein echter Mehrwert“, sagt Tobias Kopf, Leiter Pentesting bei 8COM. „Wir können OT-Sicherheitstests in einer realistischen Produktionsumgebung durchführen und unser Team gezielt weiterbilden.“
Auch die SmartFactory-KL profitiert direkt: Aus den Ergebnissen wurden konkrete Maßnahmen abgeleitet, darunter eine stärkere Netzwerksegmentierung, konsequenteres Patch- und Passwortmanagement sowie verschlüsselte Kommunikation und kontinuierliche Überwachung.
„Unsere Modellfabrik bietet uns die Möglichkeit, Cybersecurity nicht nur theoretisch zu betrachten, sondern unter realistischen Bedingungen praktisch zu untersuchen“, erklärt Philipp Richard, Researcher bei der SmartFactory-KL. „Wir können Schwachstellen gezielt analysieren und anschließend erproben, wie sich bestehende Produktionsumgebungen wirksam absichern lassen.“
Der gemeinsame Penetrationstest zeigt damit, wie sich OT-Security auch in bestehenden Produktionsumgebungen schrittweise verbessern lässt – und warum Sicherheitskonzepte regelmäßig praktisch überprüft werden sollten.
Die vollständige Best-Practice-Story finden Sie hier: https://smartfactory.de/wenn-der-hacker-ausdruecklich-eingeladen-ist-penetrationstest-von-8com/
